ProCoReX Europe GmbH

NORMEN UND COMPLIANCE · PROCOREX

ISO/IEC 21964, DSGVO und NIS-2
Technische Vernichtungsnormen und rechtliche Pflichten sauber unterscheiden.

ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

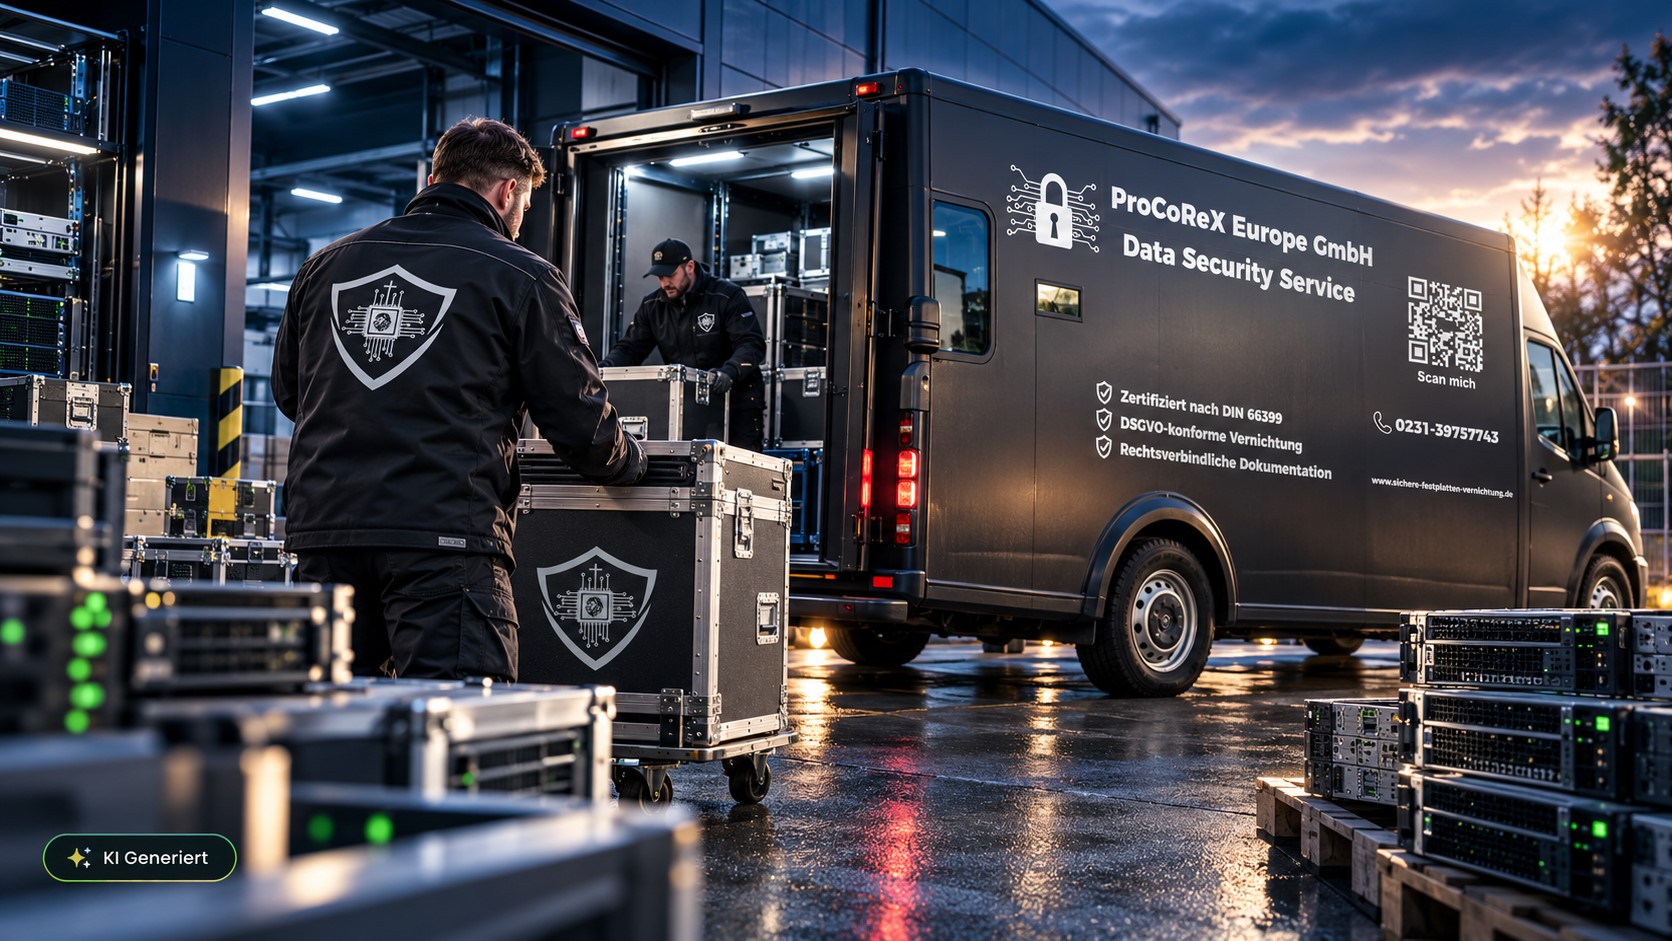
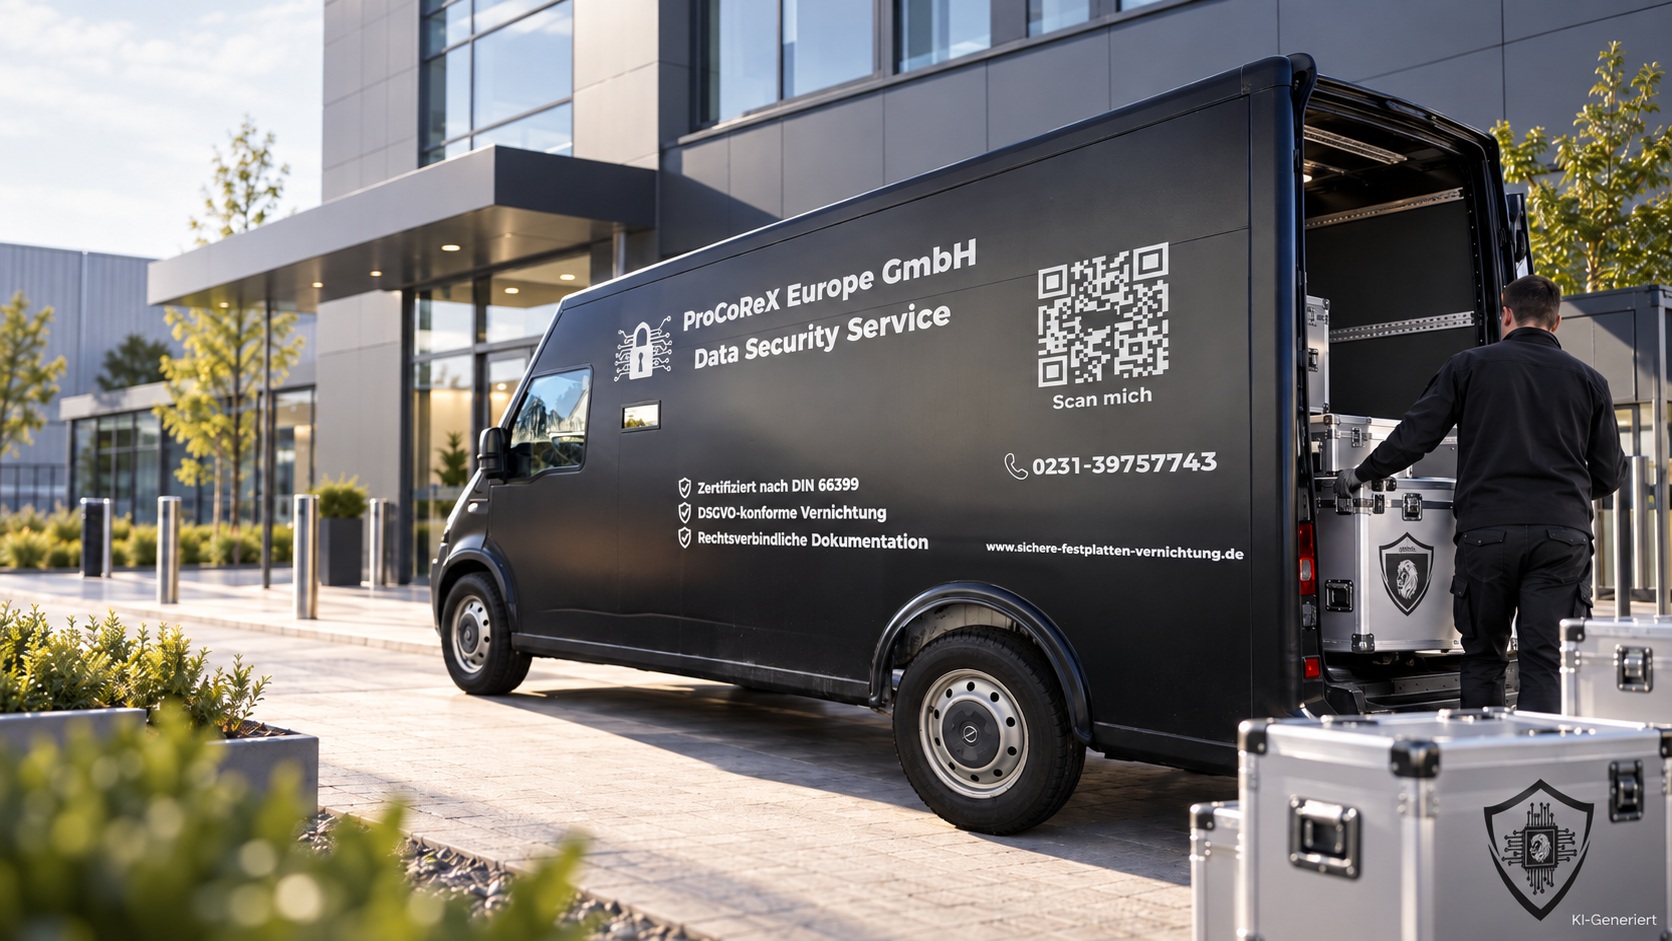
KI-generierte Darstellung zweier Mitarbeiter bei der gesicherten IT-Abholung an einem Rechenzentrum
DEKRA-Prüfzeichen für die zertifizierte Datenträgervernichtung nach ISO/IEC 21964-3

DEKRA-zertifiziert
Geprüfte Prozesse im Zertifizierungsumfang.

Mitgliedslogo der Gesellschaft für Datenschutz und Datensicherheit (GDD)

GDD-Mitglied
Fachlicher Austausch zu Datenschutz und Datensicherheit.

BvD Mitglied – Datenschutz gestalten

BvD-Mitglied
Berufsverband der Datenschutzbeauftragten Deutschlands.

NORMEN UND COMPLIANCE

Technische Vernichtungsnormen und rechtliche Pflichten sauber unterscheiden.

ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

Materialklasse, Sicherheitsstufe und betriebliche Verantwortung richtig einordnen.

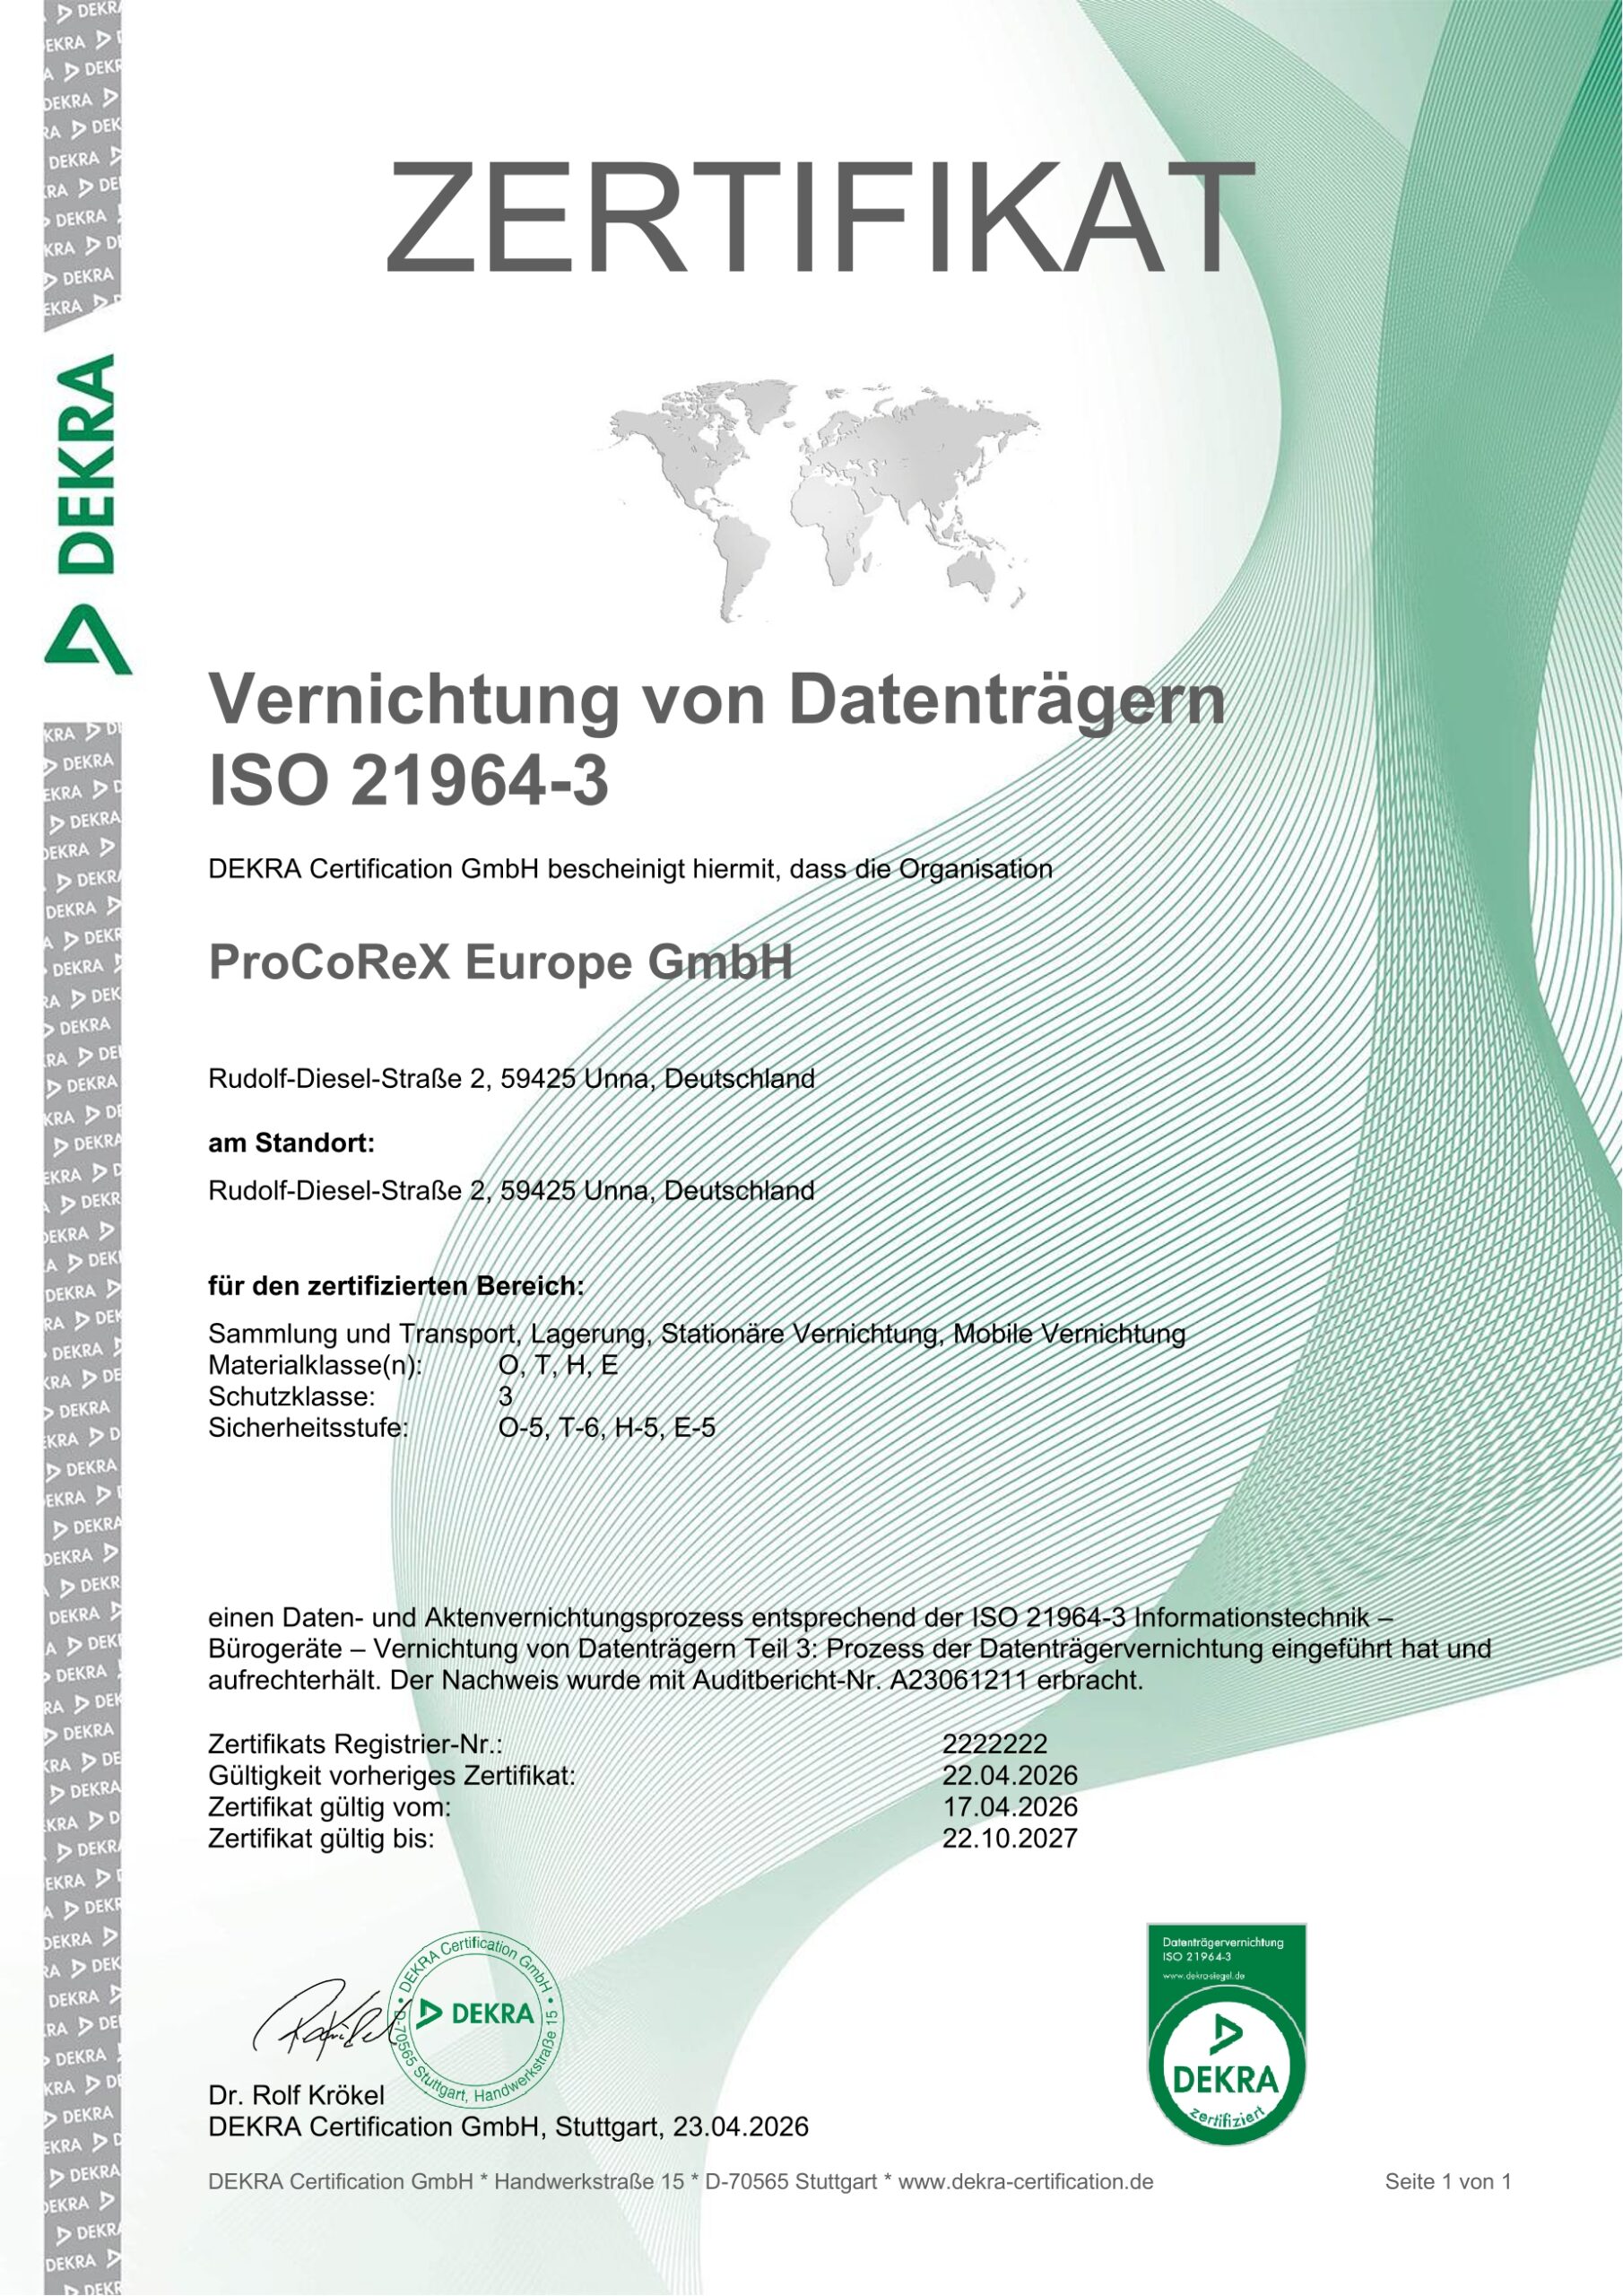
DEKRA Zertifikat ISO 21964-3 – ProCoReX Europe GmbH – Schutzklasse 3

Der Ablauf: ISO/IEC 21964, DSGVO und NIS-2.

Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

01

Anfrage & Planung

Wir klären Mengen, Standorte, Schutzbedarf und die passende Abholung für Ihr IT-Projekt.

02

Abholung & Logistik

Übergabe, Verladung und Transport klar organisieren.

03

Erfassung

IT-Geräte und ausgebaute Datenträger je nach Auftrag erfassen und nachvollziehbar zuordnen.

04

Datenträgerausbau

Speichermedien bei Bedarf kontrolliert ausbauen und für die weitere Bearbeitung zuordnen.

05

Vernichtung

Datenträger werden passend zur Materialklasse und vereinbarten Sicherheitsstufe nach ISO/IEC 21964 vernichtet, sofern dies beauftragt wurde.

06

Nachweis

Sie erhalten die vereinbarten Vernichtungsnachweise und auf Wunsch eine detaillierte Seriennummerndokumentation.

Sicherheitsprozess ansehen

EINBLICKE IN DIE ABLÄUFE

Sicherheitsprozesse bei ProCoReX im Video.

Einblicke in die sichere IT-Abholung und Datenträgerbehandlung bei ProCoReX.

Wichtige Leistungen und Fragen zu ISO/IEC 21964, DSGVO und NIS-2

Schutzklasse nach Informationsrisiko festlegen. ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

Datenträgervernichtung

Materialklasse des Mediums bestimmen. Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

SSD-, NVMe- und M.2-Vernichtung

Vernichtungsstufe passend vereinbaren. ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

Computerentsorgung und Notebooks

Normnachweise und rechtliche Pflichten trennen. Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

Server- und Storage-Entsorgung

Schutzklasse nach Informationsrisiko festlegen. ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

PC-Austausch und Hardware-Rollout

Materialklasse des Mediums bestimmen. Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

Computerabholung und Transport

Vernichtungsstufe passend vereinbaren. ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

Schutzklassen und Sicherheitsstufen

Normnachweise und rechtliche Pflichten trennen. Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

Sichere Datenlöschung

Schutzklasse nach Informationsrisiko festlegen. ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind.

SICHERHEIT AUF JEDEM KILOMETER

Materialklasse, Sicherheitsstufe und betriebliche Verantwortung richtig einordnen.

Die passende Vernichtungsleistung ergibt sich aus dem Informationstyp, dem Schutzbedarf und dem dokumentierten Auftrag.

Transportlösung anfragen
Gesicherter Transport ausgemusterter Unternehmens-IT vor einem Bürogebäude

Ist ISO/IEC 21964 eine Datenschutzverordnung?

Schutzklasse nach Informationsrisiko festlegen

Nein. Die Norm beschreibt die physische Vernichtung von Datenträgern. Datenschutzrechtliche Pflichten entstehen insbesondere aus der DSGVO.

Materialklasse des Mediums bestimmen

Nein. Es kann einen ausgeführten Arbeitsschritt belegen, ersetzt aber weder eine angemessene Risikobewertung noch andere Pflichten aus der DSGVO.

Vernichtungsstufe passend vereinbaren

Soweit Unternehmen in den jeweiligen Anwendungsbereich fallen, müssen sie ihre gesetzlichen Anforderungen an Risiko- und Sicherheitsmanagement berücksichtigen. Eine Vernichtung allein genügt dafür nicht.

Normnachweise und rechtliche Pflichten trennen

Der Verantwortliche für die Informationen bestimmt den Schutzbedarf. Die konkrete Materialklasse und Vernichtungsstufe werden daraus abgeleitet.

Datenträgervernichtung ansehen

ISO/IEC 21964, DSGVO und NIS-2 für Unternehmen und Organisationen.

Rechenzentren & IT-Dienstleister

Finanzinstitute & Versicherungen

Behörden & öffentliche Einrichtungen

Gesundheitswesen & Kliniken

Industrie & produzierende Unternehmen

Beratung & Dienstleistungen

Branchenlösungen ansehen

Gilt dieselbe Stufe für Papier, Festplatten und SSDs?

Nein. Die Norm unterscheidet Materialklassen; die Wahl eines geeigneten Verfahrens hängt vom jeweiligen Datenträger ab.

Nachweise & Dokumentation
Standorte und Einsatzgebiete

Deutschlandweit und international für Sie im Einsatz

ProCoReX koordiniert Projekte zur Datenträgervernichtung und sicheren IT-Entsorgung an einzelnen oder mehreren Standorten. Abholung, Transport und Datenbehandlung werden auf den jeweiligen Auftrag abgestimmt. Internationale Projekte prüfen wir hinsichtlich Verfügbarkeit, Transportwege und örtlicher Anforderungen individuell.

Einzelne oder mehrere StandorteFlexible Organisation für Unternehmen und Organisationen.
Auch international möglichProjekte nach individueller Abstimmung.
Sichere und dokumentierte AbläufeAbholung, Transport und Datenbehandlung nach vereinbarten Verfahren.

Ausgewählte Referenzen

Einblicke in ausgewählte Projekte und Zusammenarbeit mit Organisationen.

ProCoReX Referenzlogo VdK NRW ProCoReX Referenzlogo Referenz 5 ProCoReX Referenzlogo Referenz 6 ProCoReX Referenzlogo Referenz 7 ProCoReX Referenzlogo Referenz 8 ProCoReX Referenzlogo VdK NRW ProCoReX Referenzlogo Referenz 5 ProCoReX Referenzlogo Referenz 6 ProCoReX Referenzlogo Referenz 7 ProCoReX Referenzlogo Referenz 8

Projektvorbereitung: ISO/IEC 21964, DSGVO und NIS-2

ISO/IEC 21964 beschreibt Anforderungen an die physische Datenträgervernichtung. DSGVO und NIS-2 betreffen unterschiedliche rechtliche Verpflichtungen, die durch einen einzelnen Vernichtungsauftrag nicht automatisch erfüllt sind. In der Vorbereitung stehen schutzklasse nach informationsrisiko festlegen, materialklasse des mediums bestimmen, vernichtungsstufe passend vereinbaren, normnachweise und rechtliche pflichten trennen im Mittelpunkt. Welche Schritte tatsächlich erforderlich sind, wird passend zum Auftrag vereinbart.

Häufige Fragen zu ISO/IEC 21964, DSGVO und NIS-2

Antworten zu iso/iec 21964, dsgvo und nis-2 und wichtigen Entscheidungen vor der Beauftragung.

Ist ISO/IEC 21964 eine Datenschutzverordnung?

Nein. Die Norm beschreibt die physische Vernichtung von Datenträgern. Datenschutzrechtliche Pflichten entstehen insbesondere aus der DSGVO.

Macht ein Vernichtungszertifikat automatisch DSGVO-konform?

Nein. Es kann einen ausgeführten Arbeitsschritt belegen, ersetzt aber weder eine angemessene Risikobewertung noch andere Pflichten aus der DSGVO.

Welche Rolle hat NIS-2 bei der IT-Aussonderung?

Soweit Unternehmen in den jeweiligen Anwendungsbereich fallen, müssen sie ihre gesetzlichen Anforderungen an Risiko- und Sicherheitsmanagement berücksichtigen. Eine Vernichtung allein genügt dafür nicht.

Wer legt Schutzklasse und Sicherheitsstufe fest?

Der Verantwortliche für die Informationen bestimmt den Schutzbedarf. Die konkrete Materialklasse und Vernichtungsstufe werden daraus abgeleitet.

Gilt dieselbe Stufe für Papier, Festplatten und SSDs?

Nein. Die Norm unterscheidet Materialklassen; die Wahl eines geeigneten Verfahrens hängt vom jeweiligen Datenträger ab.

Was belegt eine Unternehmenszertifizierung?

Sie bezieht sich auf den ausdrücklich ausgewiesenen Zertifizierungsumfang, nicht automatisch auf jeden einzelnen Kundenauftrag.